De la détection à l’action avec le VOC de Cheops Technology
L’expertise CHEOPS alliée aux technologies CrowdStrike pour améliorer la gestion des vulnérabilités
La gestion des vulnérabilités est devenue de plus en plus complexe.
Les organisations doivent faire face à un nombre croissant de vulnérabilités, à une surface d’attaque en constante expansion et à des délais toujours plus courts entre la divulgation d’une faille et son exploitation. Dans le même temps, les équipes de sécurité disposent de davantage de données que jamais, provenant de scanners de vulnérabilités, de plateformes de sécurité des endpoints, de solutions d’Exposure Management ou encore de Threat Intelligence.
Le défi ne consiste plus simplement à détecter les vulnérabilités.
Il s’agit désormais d’identifier celles qui présentent le plus grand risque pour l’entreprise et qui doivent être traitées en priorité.
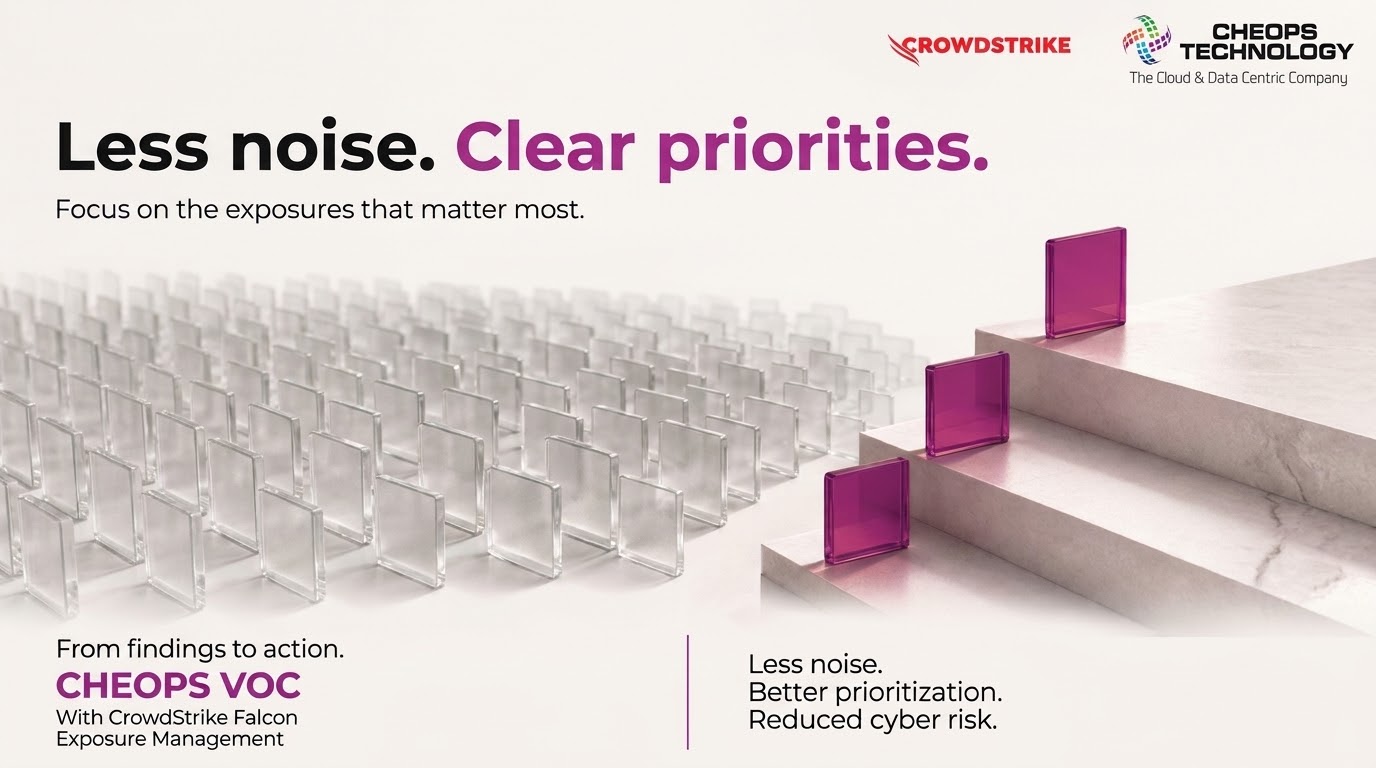
C’est précisément la mission du Vulnerability Operations Center (VOC) de CHEOPS Technology : centraliser les données de sécurité et les transformer en informations claires, priorisées et directement exploitables.
Pour renforcer encore les capacités du VOC, CHEOPS étend son partenariat avec CrowdStrike, en combinant l’expertise de ses équipes CyberDéfense et ses services de sécurité managés avec les technologies de cybersécurité de CrowdStrike.
L’objectif est simple : offrir aux clients une vision plus claire de leur exposition aux risques cyber et les aider à concentrer leurs efforts sur les menaces qui nécessitent le plus d’attention.
Le VOC : passer de la détection à la priorisation
La plupart des organisations disposent déjà d’outils capables d’identifier les vulnérabilités et les expositions de sécurité. La véritable difficulté réside dans l’évaluation de leur niveau de risque réel et dans la définition des priorités.
Le VOC consolide les informations issues de multiples sources de sécurité et les enrichit avec des éléments de contexte essentiels, tels que la criticité des actifs, leur niveau d’exposition, le renseignement sur les menaces ou encore les informations relatives aux exploitations actives.
Cette approche permet aux équipes de sécurité de passer d’un grand volume de constats techniques à un plan d’action clair et priorisé.
« La valeur d’une démarche de gestion des vulnérabilités ne se mesure pas au nombre de vulnérabilités détectées, mais à la capacité de traiter les bonnes, au bon moment. »
— Jérémy Voisin, Directeur de CHEOPS CyberDéfense
Renforcer le VOC grâce à CrowdStrike
L’élargissement du partenariat avec CrowdStrike vient renforcer les capacités du VOC.
Les technologies CrowdStrike couvrent plusieurs domaines clés de la cybersécurité, notamment la protection des endpoints, la détection et la réponse aux menaces, la gestion de l’exposition, le renseignement sur les menaces, ainsi que la sécurité des identités et du cloud.
Intégrées au VOC, ces capacités apportent des informations complémentaires permettant d’évaluer plus précisément les vulnérabilités et les expositions de sécurité.
En effet, une vulnérabilité ne représente pas le même niveau de risque dans tous les environnements. Sa priorité dépend notamment de la criticité de l’actif concerné, de son niveau d’exposition, des contrôles de sécurité déjà en place, du contexte de menace et de l’existence éventuelle d’exploitations actives.
En combinant ces différentes sources d’information, le VOC offre aux clients une vision plus complète de leur exposition cyber et les aide à identifier les vulnérabilités qui nécessitent un traitement prioritaire.
Le VOC : transformer les données de sécurité en actions concrètes
L’objectif du VOC n’est pas de générer davantage d’alertes ni d’ajouter un tableau de bord supplémentaire.
Sa vocation est d’aider les équipes de sécurité à prendre de meilleures décisions sur les risques à traiter et le moment opportun pour le faire.
Les équipes de CHEOPS CyberDéfense apportent leur expertise opérationnelle en analysant et en priorisant les expositions, en assurant leur suivi dans le temps et en accompagnant les clients dans les actions de remédiation.
L’association des technologies CrowdStrike et des services managés de CHEOPS réunit au sein d’une même approche la technologie, l’intelligence de la donnée et l’expertise opérationnelle.
Une approche évolutive de l’exposition cyber
L’exposition cyber d’une organisation ne se limite plus aux seules vulnérabilités.
Les endpoints, les identités, les environnements cloud, les applications et les infrastructures contribuent tous à la surface d’attaque globale de l’entreprise.
Le VOC a été conçu pour prendre en compte l’ensemble de ces dimensions et offrir une vision plus globale de l’exposition aux risques.
Face à l’évolution constante des menaces, CHEOPS poursuit le développement du VOC et le renforcement de ses partenariats technologiques. La collaboration élargie avec CrowdStrike permet ainsi d’intégrer davantage de capacités de sécurité et de données pertinentes couvrant de multiples cas d’usage en cybersécurité.
Une ambition claire : transformer des milliers de constats techniques en actions prioritaires
Une gestion efficace des vulnérabilités ne consiste pas à connaître chaque vulnérabilité présente dans un environnement.
Elle consiste à comprendre quelles vulnérabilités ont réellement un impact sur le risque de l’entreprise et à disposer des technologies ainsi que de l’expertise nécessaires pour les traiter efficacement.
Vous souhaitez renforcer votre gestion des vulnérabilités ?
Nos experts CyberDéfense vous accompagnent pour évaluer votre approche actuelle de gestion des vulnérabilités, comprendre votre niveau d’exposition et identifier des pistes concrètes d’amélioration en matière de priorisation et de remédiation.
Contactez nos équipes pour découvrir comment le Vulnerability Operations Center de CHEOPS peut vous aider à transformer vos données de vulnérabilités en un plan d’action clair, priorisé et orienté résultats.